





ملخص
تتيح لك إعدادات التكاملات في Safety App ربط الأنظمة الخارجية بحسابك باستخدام ثلاث آليات: webhooks الصادرة، ومفاتيح API المحددة النطاق، وتسجيل الدخول الموحد SAML (SSO) مع تخصيص المستخدمين والمجموعات عبر SCIM. تتيح هذه الآليات مجتمعة لتطبيق آخر استقبال إشعارات الأحداث، واستدعاء واجهة API بأمان، والمصادقة على مستخدميك، والحفاظ على مزامنة الحسابات والمجموعات تلقائيًا.
مقدمة
نادرًا ما تعيش برامج السلامة الحديثة في أداة واحدة. قد تحتاج إلى أن ينشئ نظام الموارد البشرية لديك الحسابات ويزيلها، وأن يتحكم مزود هوية في من يمكنه تسجيل الدخول، وتطبيقات تابعة تستجيب عند تغيّر شيء ما. يجمع قسم التكاملات نقاط الاتصال هذه في مكان واحد حتى يتمكن المسؤولون من ربط Safety App بباقي مجموعة تقنياتهم دون إدخال بيانات يدوي.
يستخدم هذه الميزة المسؤولون وأصحاب التكامل، وهم الأشخاص المسؤولون عن تخصيص الوصول، والحفاظ على اتصالات API، وتهيئة تسجيل الدخول الموحد. وهي تحل مشكلة الحفاظ على اتساق الهوية والعضوية وبيانات الأحداث عبر الأنظمة مع الحفاظ على أمان بيانات الاعتماد والتحكم في الوصول.
المفاهيم الأساسية
- Webhooks: إشعارات صادرة يرسلها حسابك إلى عنوان URL خارجي عند حدوث حدث محدد، حتى تتمكن الأنظمة الأخرى من الاستجابة في وقت قريب من الفعلي بدلاً من الاستقصاء المتكرر.
- مفاتيح API: بيانات اعتماد محددة النطاق (Client ID عام وClient Secret خاص) تتيح لتطبيق خارجي المصادقة على واجهة API والوصول فقط إلى البيانات التي تسمح بها أذوناته.
- SAML SSO: تسجيل دخول موحد حيث يصادق مزود هوية خارجي على مستخدميك، بتبادل تأكيدات موقّعة مع Safety App الذي يعمل كمزود خدمة، بحيث يسجّل الأفراد الدخول ببيانات اعتمادهم المؤسسية الحالية.
- تخصيص SCIM: إنشاء وتحديث وإلغاء تنشيط حسابات المستخدمين تلقائيًا (وعضوية مجموعاتهم) بدفع من مزود الهوية لديك، بحيث تعكس دورة حياة الحساب دليلك.
- تخطيط السمات: التطابق بين الحقول في النظام الخارجي (مثل البريد الإلكتروني، والاسم الأول، واسم العائلة، والمجموعة) والحقول المطابقة في Safety App، والتي يجب أن تكون صحيحة حتى يتم تحديد هوية المستخدمين وعضوياتهم بشكل سليم.
- تبادل البيانات الوصفية (Metadata): خطوة الإعداد التي يشارك فيها كل طرف تهيئته (معرّفات الكيان، ونقاط النهاية، وشهادات التوقيع) حتى يمكن إقامة الثقة عبر SAML.
الخطوات التي يجب اتباعها
فتح إعدادات التكاملات
سجّل الدخول إلى Safety App كمسؤول وافتح قسم التكاملات من إعدادات حسابك. من هنا يمكنك إدارة webhooks ومفاتيح API وتهيئة تسجيل الدخول الموحد للحساب.
إنشاء مفاتيح API وإدارتها
في قسم مفاتيح API، أنشئ مفتاحًا جديدًا وأعطه اسمًا وصفيًا يحدد الغرض منه (على سبيل المثال، اسم الأداة الخارجية وما تقوم به). بعد إنشاء المفتاح، يولّد النظام Client ID وClient Secret:
- Client ID هو معرّف عام يخبر واجهة API بالتطبيق الذي يطلب الوصول.
- Client Secret هو قيمة خاصة تصادق على ذلك التطبيق. عامله كما تعامل كلمة مرور.
انسخ كلتا القيمتين إلى تطبيقك الخارجي. احتفظ بالسر بعيدًا عن رسائل البريد الإلكتروني، والمنتديات العامة، وأكواد جانب العميل. إذا لم تعد تحتاج إلى مفتاح أو اشتبهت في اختراقه، أزله لإلغاء الوصول فورًا لأي شيء يستخدمه، ثم أنشئ بديلاً. يصبح إلغاء المفتاح ساري المفعول على الفور ولا يمكن التراجع عنه.
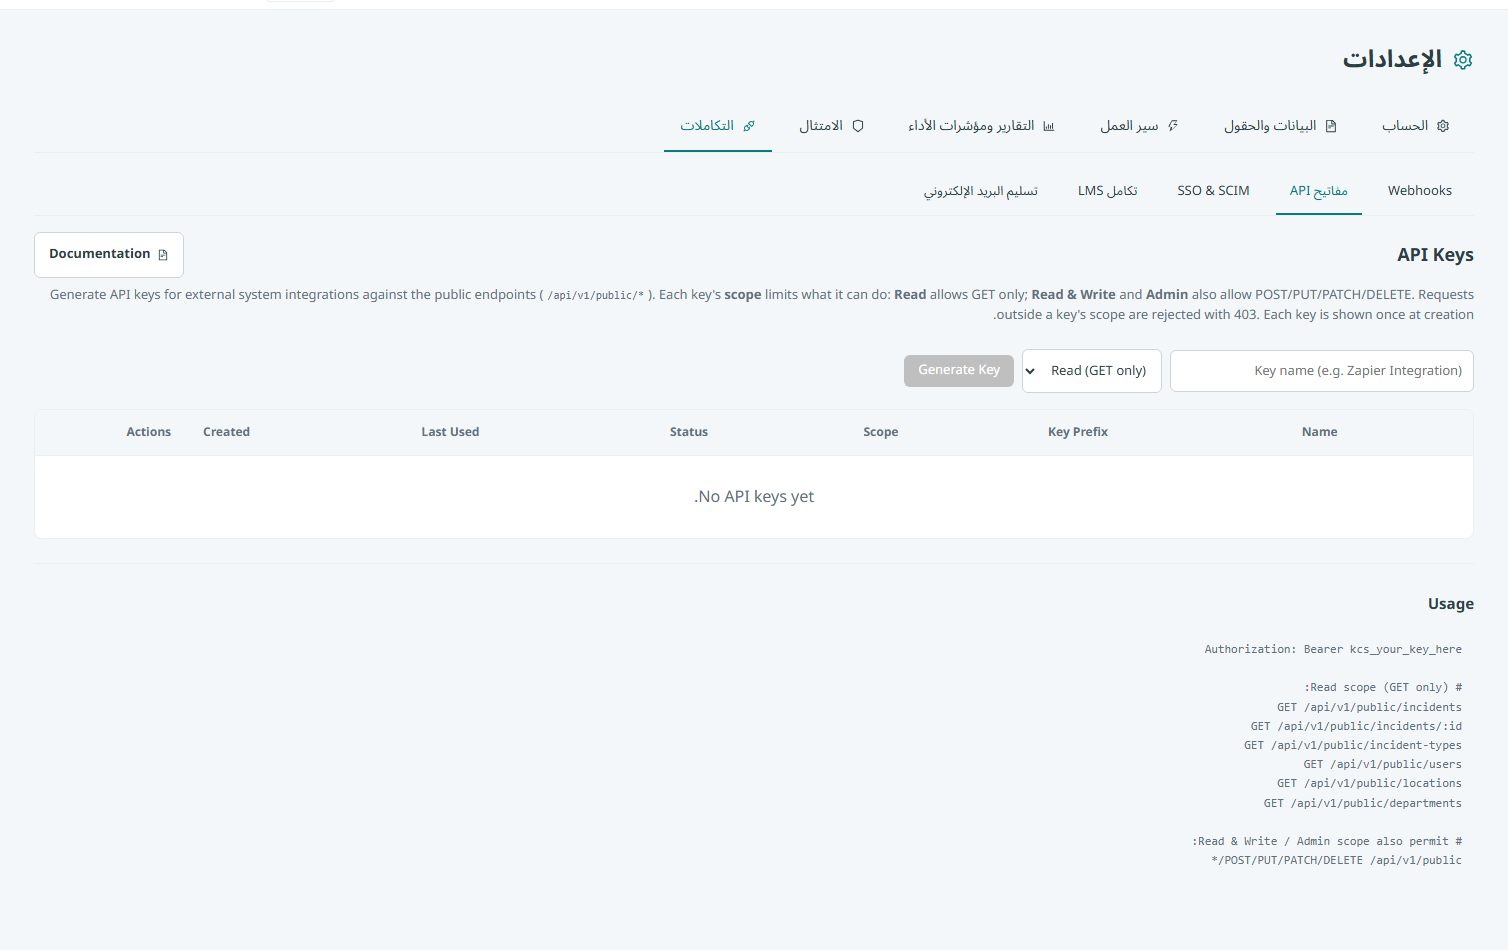
تعليق: في قسم مفاتيح API، أنشئ مفتاحًا جديدًا وأعطه اسمًا وصفيًا يحدد الغرض منه (على سبيل المثال، اسم الأداة الخارجية وما تقوم به).
تهيئة Webhooks
في قسم webhooks، سجّل عنوان URL لنقطة النهاية الخارجية التي ستستقبل إشعارات الأحداث وحدد الأحداث التي يجب إشعارها بها. بعد التهيئة، يرسل حسابك طلبًا إلى ذلك العنوان في كل مرة يحدث فيها حدث مطابق، مما يتيح للنظام المستقبل التصرف بشأن التغيير. استخدم نقطة نهاية تتحكم بها ويمكنها قبول الطلبات الواردة والتحقق منها.
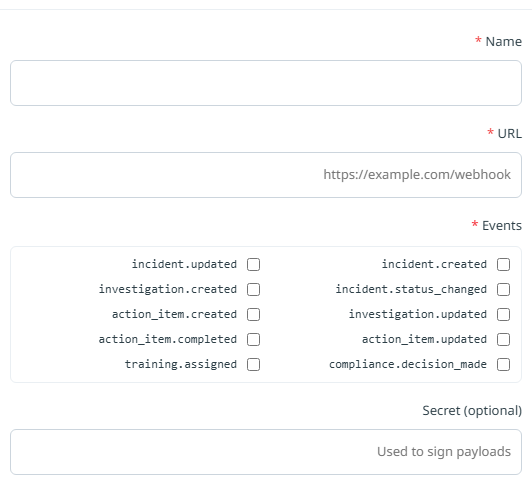
تعليق: في قسم webhooks، سجّل عنوان URL لنقطة النهاية الخارجية التي ستستقبل إشعارات الأحداث وحدد الأحداث التي يجب إشعارها بها.
إعداد SAML SSO
لتمكين المستخدمين من تسجيل الدخول عبر مزود الهوية لديك، هيّئ اتصال SAML. يتطلب إعداد SSO تبادل بيانات وصفية بين Safety App ومزود الهوية لديك: قدّم تفاصيل مزود الخدمة الخاص بـ Safety App إلى مزود الهوية لديك، واستورد تفاصيل مزود الهوية لديك إلى Safety App. حسب مزودك، يمكنك إدخال تفاصيل الاتصال يدويًا أو استيراد ملف بيانات وصفية لتعبئتها تلقائيًا.
كجزء من التهيئة، اختر سمة المستخدم التي تحدد هوية الشخص الذي يسجّل الدخول (معرّف اسم الموضوع في SAML)، مثل البريد الإلكتروني أو اسم المستخدم. بعد الحفظ، شغّل دائمًا اختبار اتصال للتأكد من عمل التدفق قبل إعلام المستخدمين بالتغيير.
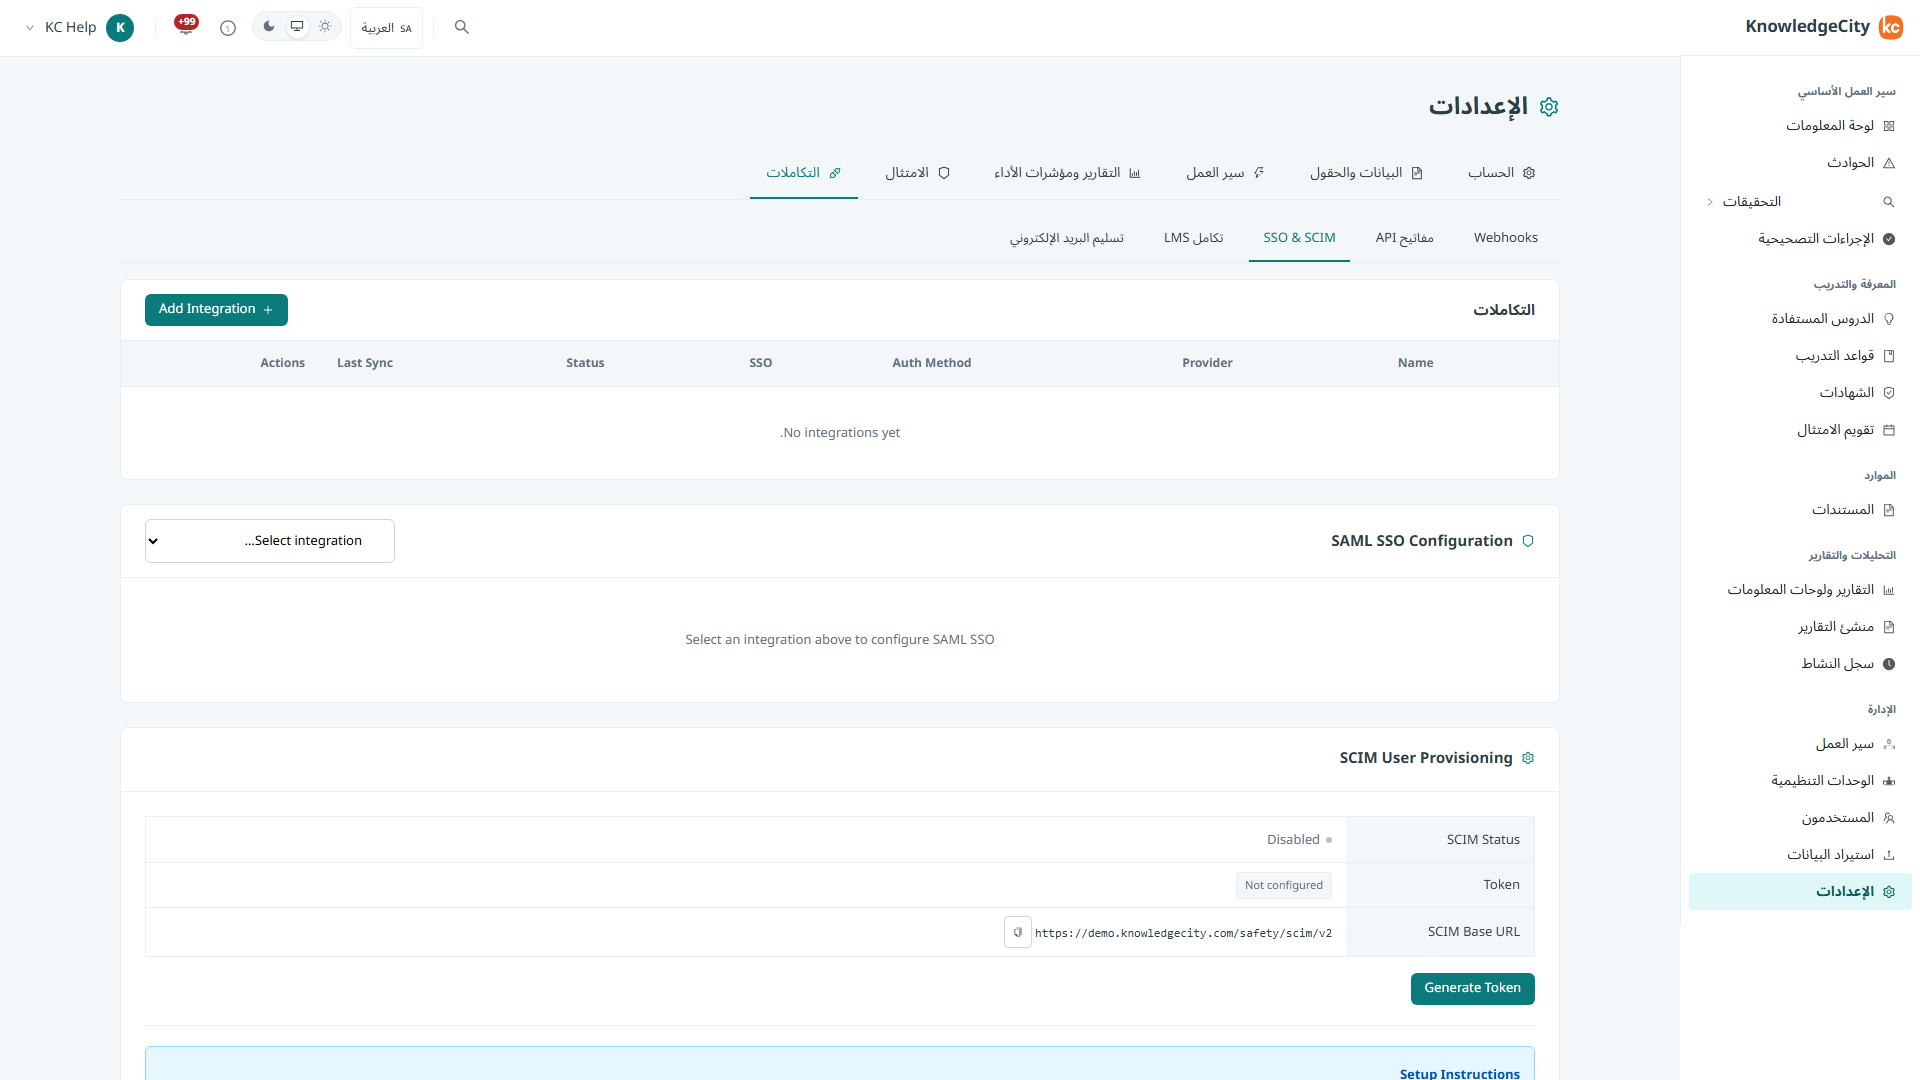
تعليق: لتمكين المستخدمين من تسجيل الدخول عبر مزود الهوية لديك، هيّئ اتصال SAML.
تخطيط السمات والتخصيص باستخدام SCIM
حتى تبقى الحسابات والعضويات دقيقة، خطّط السمات الواردة، مثل البريد الإلكتروني، والاسم الأول، واسم العائلة، والمجموعة، إلى الحقول المطابقة في Safety App. مع تفعيل SCIM، يمكن لمزود الهوية لديك بعد ذلك إنشاء وتحديث وإلغاء تنشيط حسابات المستخدمين وتعديل عضوية المجموعات تلقائيًا مع تغيّر دليلك، مما يزيل الحاجة إلى إدارة تلك الحسابات يدويًا. تأكد من أن السمات المطلوبة مُخطَّطة بشكل صحيح، لأنه بدون تخطيط دقيق قد لا يتم تحديد هوية المستخدمين إلى الحساب الصحيح أو حصولهم على الوصول الذي يحتاجونه.
الخاتمة
تمنح إعدادات التكاملات المسؤولين مكانًا واحدًا لربط Safety App بالأنظمة المحيطة به: تدفع webhooks الأحداث إلى الخارج، وتتيح مفاتيح API المحددة النطاق للأدوات الخارجية استدعاء واجهة API بأمان، ويحافظ SAML SSO مع SCIM على توافق تسجيل الدخول وتخصيص الحسابات مع مزود الهوية لديك. هيّئ كل عنصر بعناية، واحمِ بيانات اعتمادك، واختبر SSO قبل الطرح للحفاظ على اتصال موثوق وآمن.