





Resumen
La configuración de Integrations en la Safety App te permite conectar sistemas externos a tu cuenta usando tres mecanismos: webhooks salientes, claves de API con alcance definido, y inicio de sesión único SAML (SSO) con aprovisionamiento de usuarios y grupos mediante SCIM. En conjunto, estos permiten que otra aplicación reciba notificaciones de eventos, llame a la API de forma segura, autentique a tus usuarios, y mantenga las cuentas y los grupos sincronizados automáticamente.
Introducción
Los programas de seguridad modernos rara vez viven en una sola herramienta. Es posible que necesites que tu sistema de RR. HH. cree y elimine cuentas, que un proveedor de identidad controle quién puede iniciar sesión, y aplicaciones posteriores que reaccionen cuando algo cambia. El área de Integrations reúne estos puntos de conexión en un solo lugar para que los administradores puedan conectar la Safety App con el resto de su pila tecnológica sin ingreso manual de datos.
Esta función la usan los administradores y los responsables de integraciones, las personas encargadas de aprovisionar el acceso, mantener las conexiones de API, y configurar el inicio de sesión único. Resuelve el problema de mantener la identidad, la membresía, y los datos de eventos consistentes entre sistemas, a la vez que mantiene las credenciales seguras y el acceso controlado.
Conceptos clave
- Webhooks: notificaciones salientes que tu cuenta envía a una URL externa cuando ocurre un evento definido, para que otros sistemas puedan reaccionar casi en tiempo real en lugar de consultar periódicamente.
- Claves de API: credenciales con alcance definido (un Client ID público y un Client Secret privado) que permiten a una aplicación externa autenticarse ante la API y acceder únicamente a los datos que sus permisos autorizan.
- SAML SSO: inicio de sesión único donde un proveedor de identidad externo autentica a tus usuarios, intercambiando aserciones firmadas con la Safety App, que actúa como proveedor de servicio, de modo que las personas inician sesión con sus credenciales corporativas existentes.
- Aprovisionamiento SCIM: creación, actualización, y desactivación automática de cuentas de usuario (y su membresía en grupos) impulsada por tu proveedor de identidad, de modo que el ciclo de vida de la cuenta refleja tu directorio.
- Mapeo de atributos: la correspondencia entre los campos del sistema externo (como correo electrónico, nombre, apellido, y grupo) y los campos equivalentes en la Safety App, que deben ser correctos para que los usuarios y sus membresías se resuelvan correctamente.
- Intercambio de metadatos: el paso de configuración donde cada parte comparte su configuración (identificadores de entidad, endpoints, y certificados de firma) para que se pueda establecer la confianza SAML.
Pasos a seguir
Abre la configuración de Integrations
Inicia sesión en la Safety App como administrador y abre el área de Integrations desde la configuración de tu cuenta. Desde aquí puedes gestionar webhooks, claves de API, y la configuración de inicio de sesión único para la cuenta.
Crea y gestiona las claves de API
En la sección de claves de API, crea una clave nueva y dale un nombre descriptivo que identifique su propósito (por ejemplo, el nombre de la herramienta externa y lo que hace). Después de crear la clave, el sistema genera un Client ID y un Client Secret:
- El Client ID es un identificador público que le indica a la API qué aplicación está solicitando acceso.
- El Client Secret es un valor privado que autentica esa aplicación. Trátalo como una contraseña.
Copia ambos valores en tu aplicación externa. Mantén el secreto fuera de correos electrónicos, foros públicos, y código del lado del cliente. Si una clave ya no es necesaria o sospechas que ha sido comprometida, elimínala para revocar de inmediato el acceso de todo lo que la use, y luego genera un reemplazo. Revocar una clave surte efecto de inmediato y no se puede deshacer.
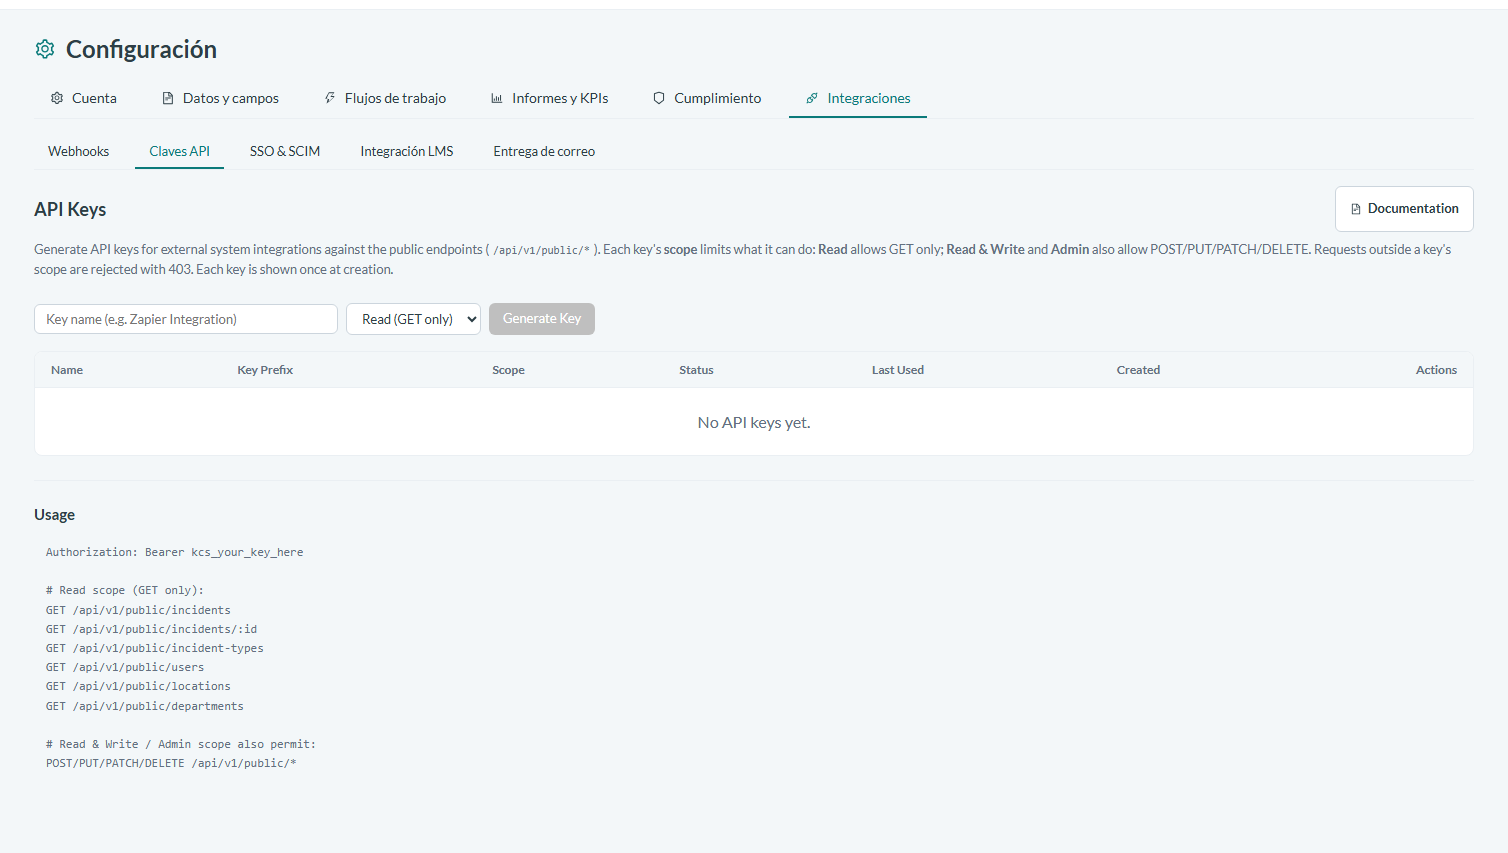
Leyenda: En la sección de claves de API, crea una clave nueva y dale un nombre descriptivo que identifique su propósito (por ejemplo, el nombre de la herramienta externa y lo que hace).
Configura los webhooks
En la sección de webhooks, registra la URL del endpoint externo que debe recibir las notificaciones de eventos y selecciona sobre qué eventos debe ser notificado. Una vez configurado, tu cuenta envía una solicitud a esa URL cada vez que ocurre un evento coincidente, permitiendo que el sistema receptor actúe sobre el cambio. Usa un endpoint que controles y que pueda aceptar y verificar las solicitudes entrantes.
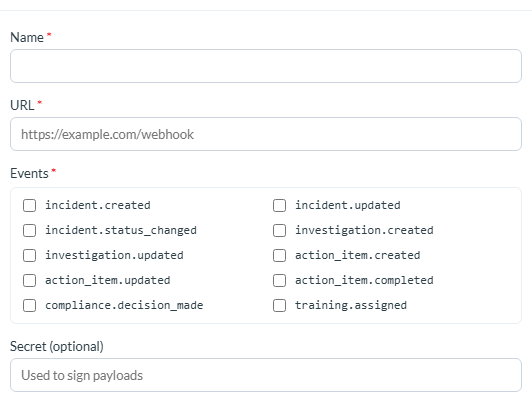
Leyenda: En la sección de webhooks, registra la URL del endpoint externo que debe recibir las notificaciones de eventos y selecciona sobre qué eventos debe ser notificado.
Configura SAML SSO
Para permitir que los usuarios inicien sesión a través de tu proveedor de identidad, configura una conexión SAML. Configurar el SSO requiere intercambiar metadatos entre la Safety App y tu proveedor de identidad: proporciona los detalles de proveedor de servicio de la Safety App a tu proveedor de identidad, e importa los detalles de tu proveedor de identidad a la Safety App. Según tu proveedor, puedes ingresar los detalles de conexión manualmente o importar un archivo de metadatos para completarlos automáticamente.
Como parte de la configuración, elige qué atributo de usuario identifica a la persona que inicia sesión (el subject name id de SAML), como su email o nombre de usuario. Después de guardar, ejecuta siempre una prueba de conexión para confirmar que el flujo funciona antes de comunicar el cambio a los usuarios.
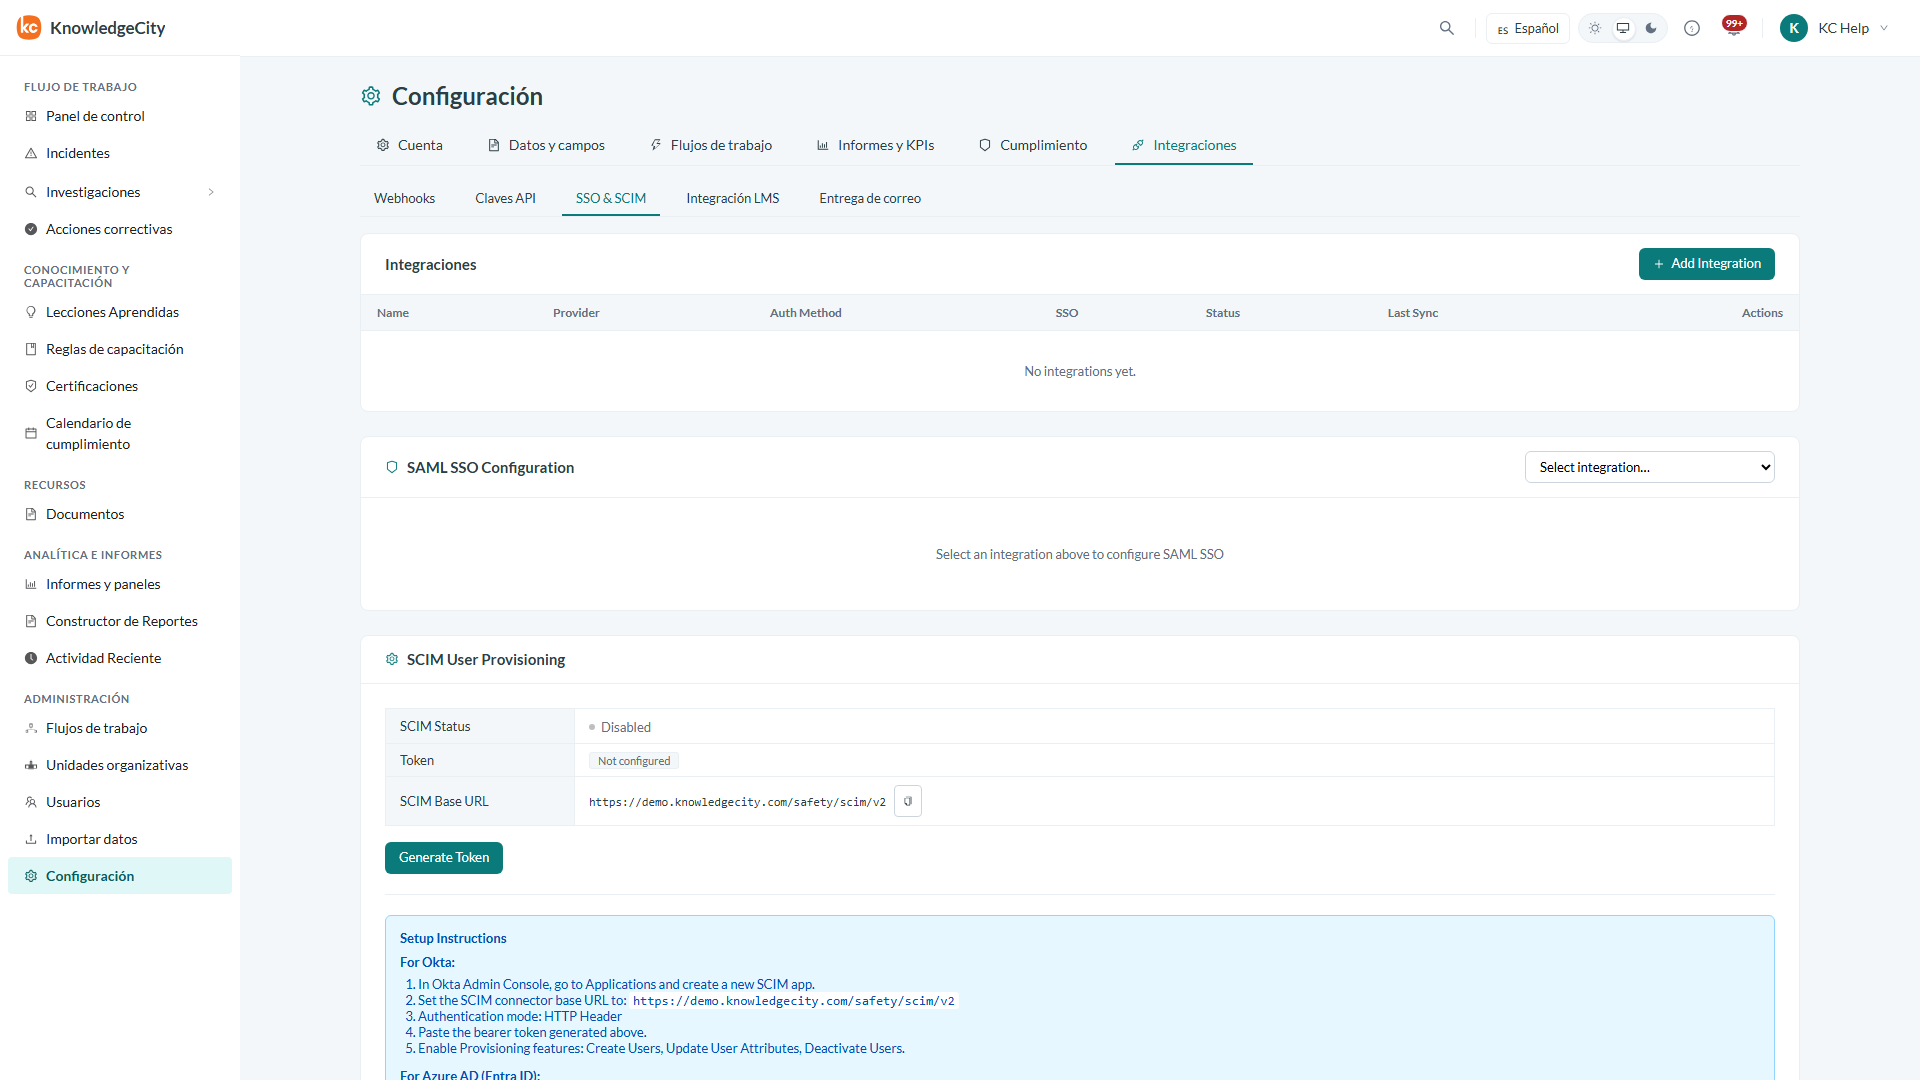
Leyenda: Para permitir que los usuarios inicien sesión a través de tu proveedor de identidad, configura una conexión SAML.
Mapea atributos y aprovisiona con SCIM
Para que las cuentas y membresías se mantengan precisas, mapea los atributos entrantes, como email, nombre, apellido, y grupo, a los campos correspondientes en la Safety App. Con SCIM habilitado, tu proveedor de identidad puede entonces crear, actualizar, y desactivar cuentas de usuario y ajustar la membresía de grupos automáticamente a medida que cambia tu directorio, eliminando la necesidad de gestionar esas cuentas manualmente. Confirma que los atributos requeridos estén mapeados correctamente, porque sin un mapeo preciso los usuarios pueden no resolverse a la cuenta correcta ni obtener el acceso que necesitan.
Conclusión
La configuración de Integrations les da a los administradores un solo lugar para conectar la Safety App con los sistemas que la rodean: los webhooks envían eventos hacia afuera, las claves de API con alcance definido permiten que herramientas externas llamen a la API de forma segura, y SAML SSO con SCIM mantiene el inicio de sesión y el aprovisionamiento de cuentas alineados con tu proveedor de identidad. Configura cada uno con cuidado, protege tus credenciales, y prueba el SSO antes del lanzamiento para mantener la conexión confiable y segura.